
项目作品 / EAI · 企业数据治理与 AI 知识检索
ENTERPRISE AI-READY DATA GOVERNANCE
先治理数据, 再交给 AI。
EAI · 企业数据治理与 AI 知识检索
企业资料真正进入 AI 应用之前,往往还需要解决版本混乱、数据敏感、归属不清和权限边界等问题。EAI 将这些问题纳入统一治理流程,让知识不仅可检索,还能被审慎使用。
- Go
- MySQL
- Redis Streams
- Qdrant
- Docker
- RAG
- MCP
01 / CONTEXT
项目背景
企业资料真正进入 AI 应用之前,往往还需要解决版本混乱、数据敏感、归属不清和权限边界等问题。EAI 将这些问题纳入统一治理流程,让知识不仅可检索,还能被审慎使用。
先治理数据,再交给 AI。为散乱、过期、敏感与权限不清的企业资料建立从体检、治理、审核到授权检索的完整链路。
02 / CHALLENGES
核心问题
数据质量先于 AI 效果
原始文档的版本、敏感属性与业务归属不清,不能简单全量入库。
安全与效率的边界
自动化处理必须保留高风险任务的人在环决策,避免直接破坏原件。
权限进入检索链路
知识能被系统读取,不代表任意用户都能通过 AI 访问。
03 / SOLUTION
方案设计与关键工程实践
01 · AI-Ready 治理飞轮
Collector → Metadata → Checkup → Analyze → Executor → Review → Authorize,以文档治理状态追踪全流程。
02 · 非破坏性处理与入库兜底
先生成拟变更结果,再按风险审核和授权;对高敏、业务及财务敏感信息在入库环节再次实施策略。
03 · 可追溯的知识检索
授权内容经切片、向量化、权限过滤检索后进入问答,返回来源证据并支持流式输出。
04 · 可组合的工程架构
Go 分层模块、MySQL、Redis Streams 与独立消费者;Qdrant、真实模型、Langfuse、MCP 按场景集成。
04 / PRODUCT INTERFACE
产品界面与实际使用场景
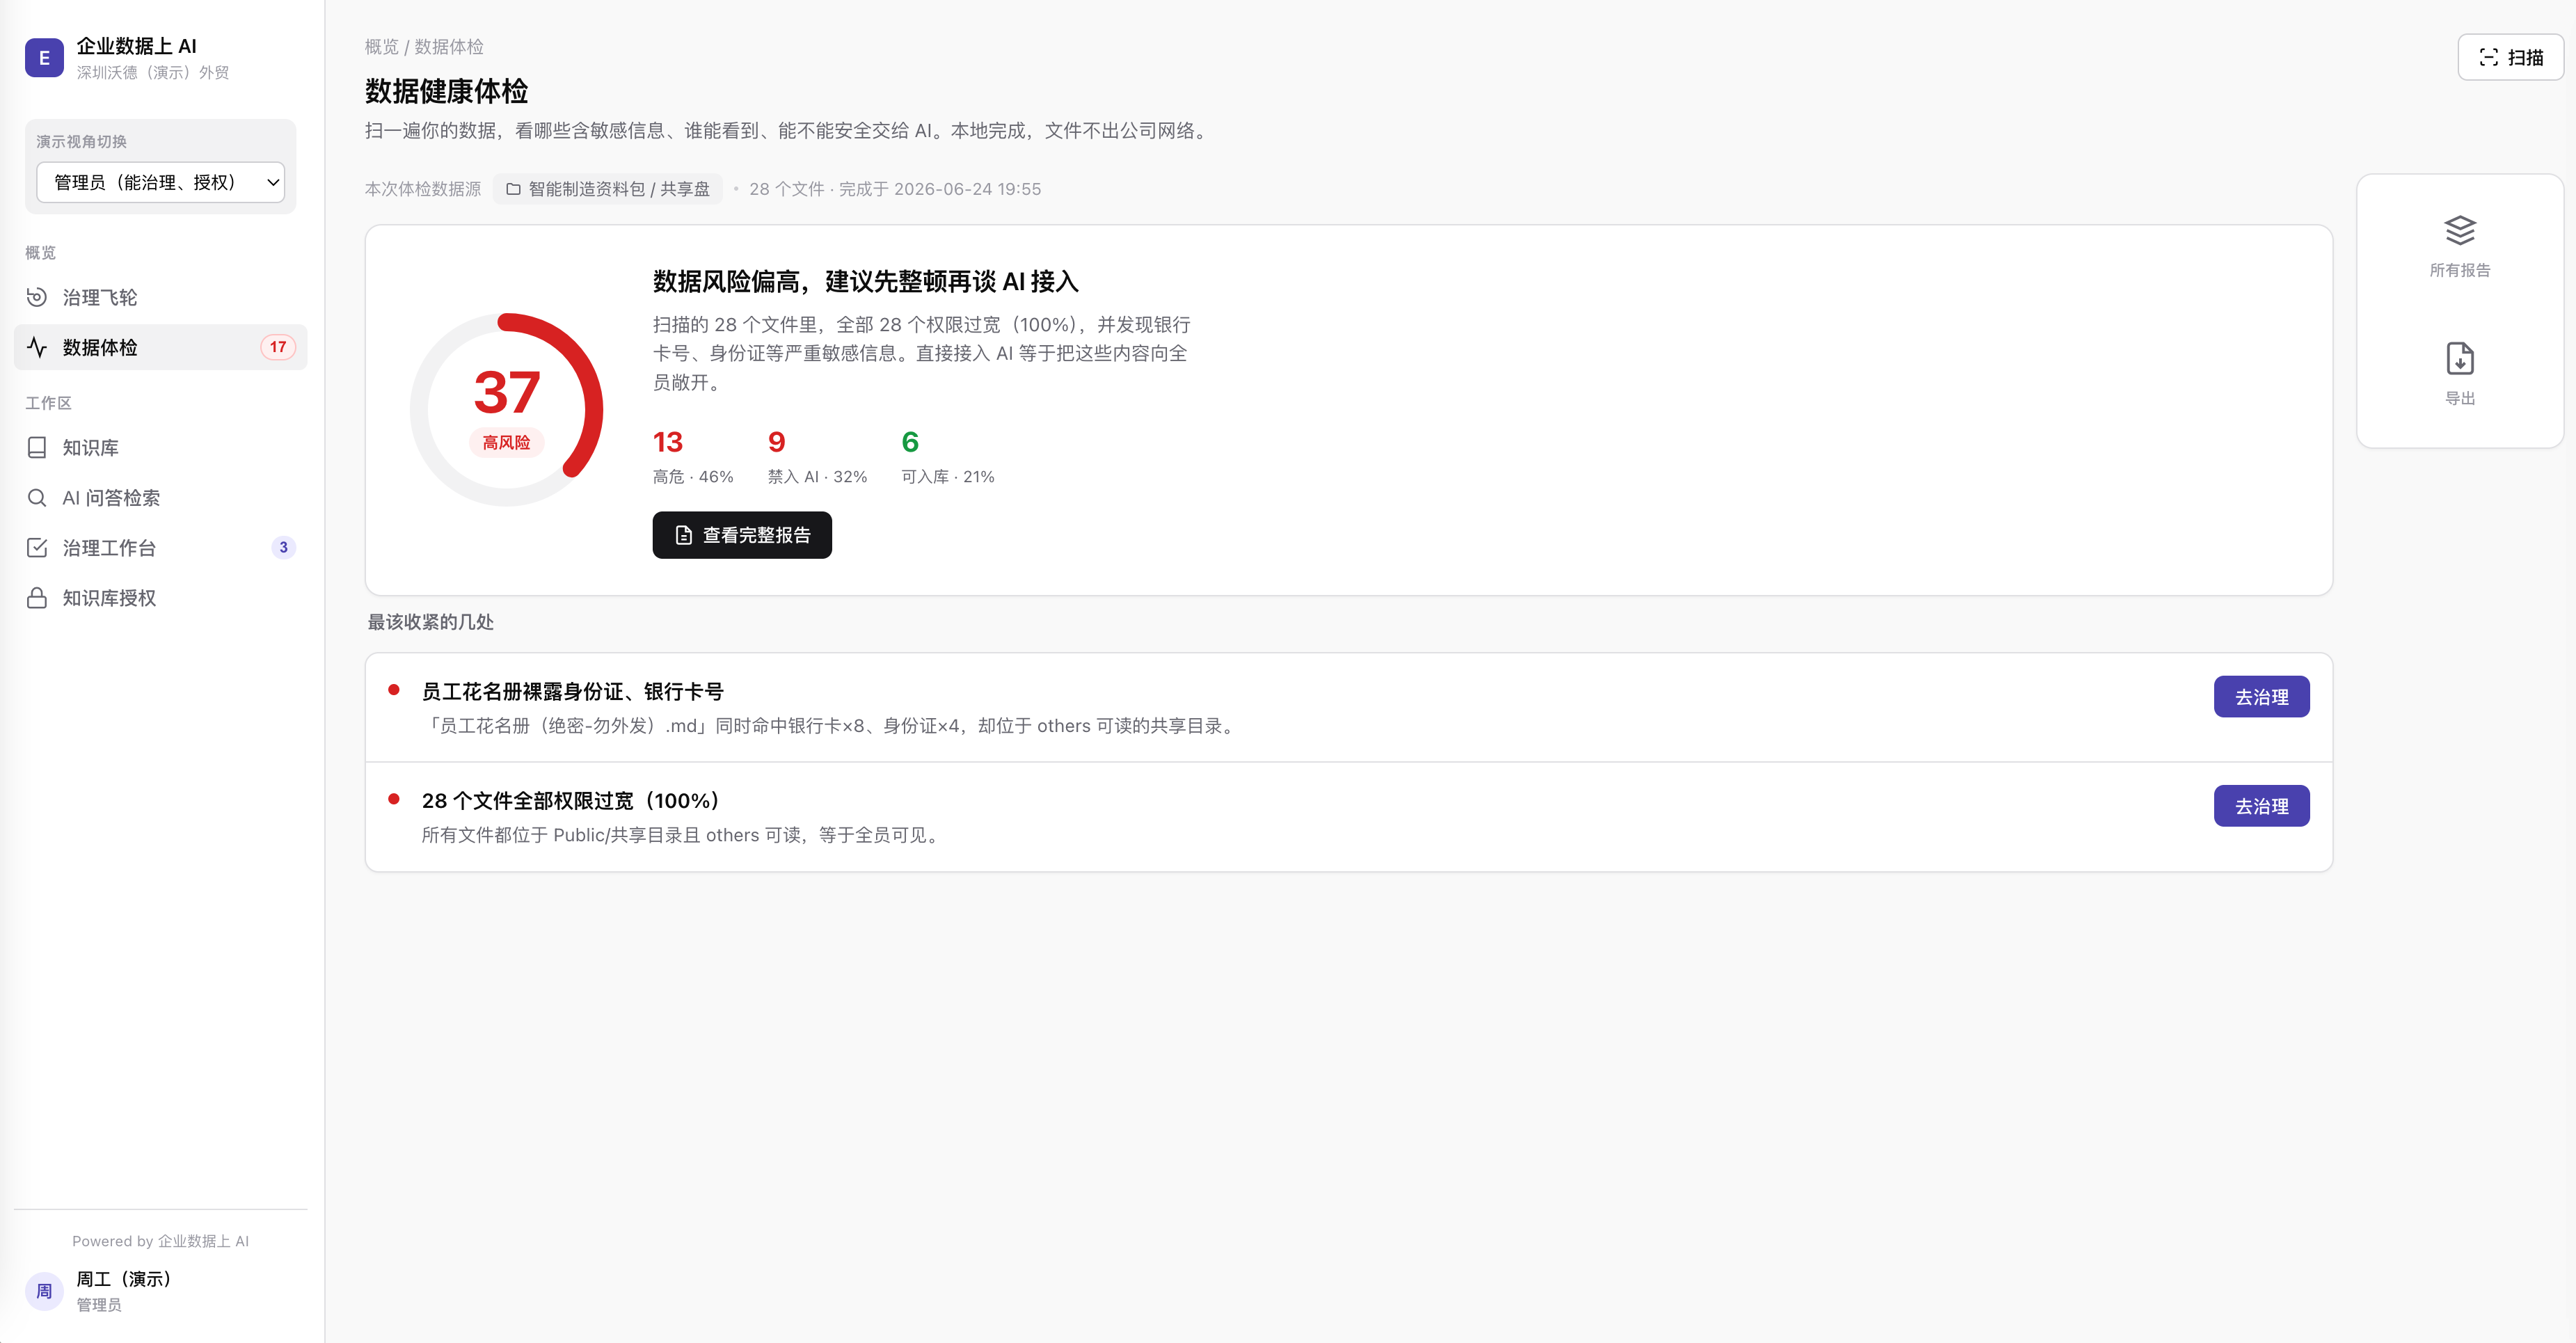
以下是实际产品界面,用来说明功能、交互和产品细节。
文件分布、风险等级、敏感识别与整改建议
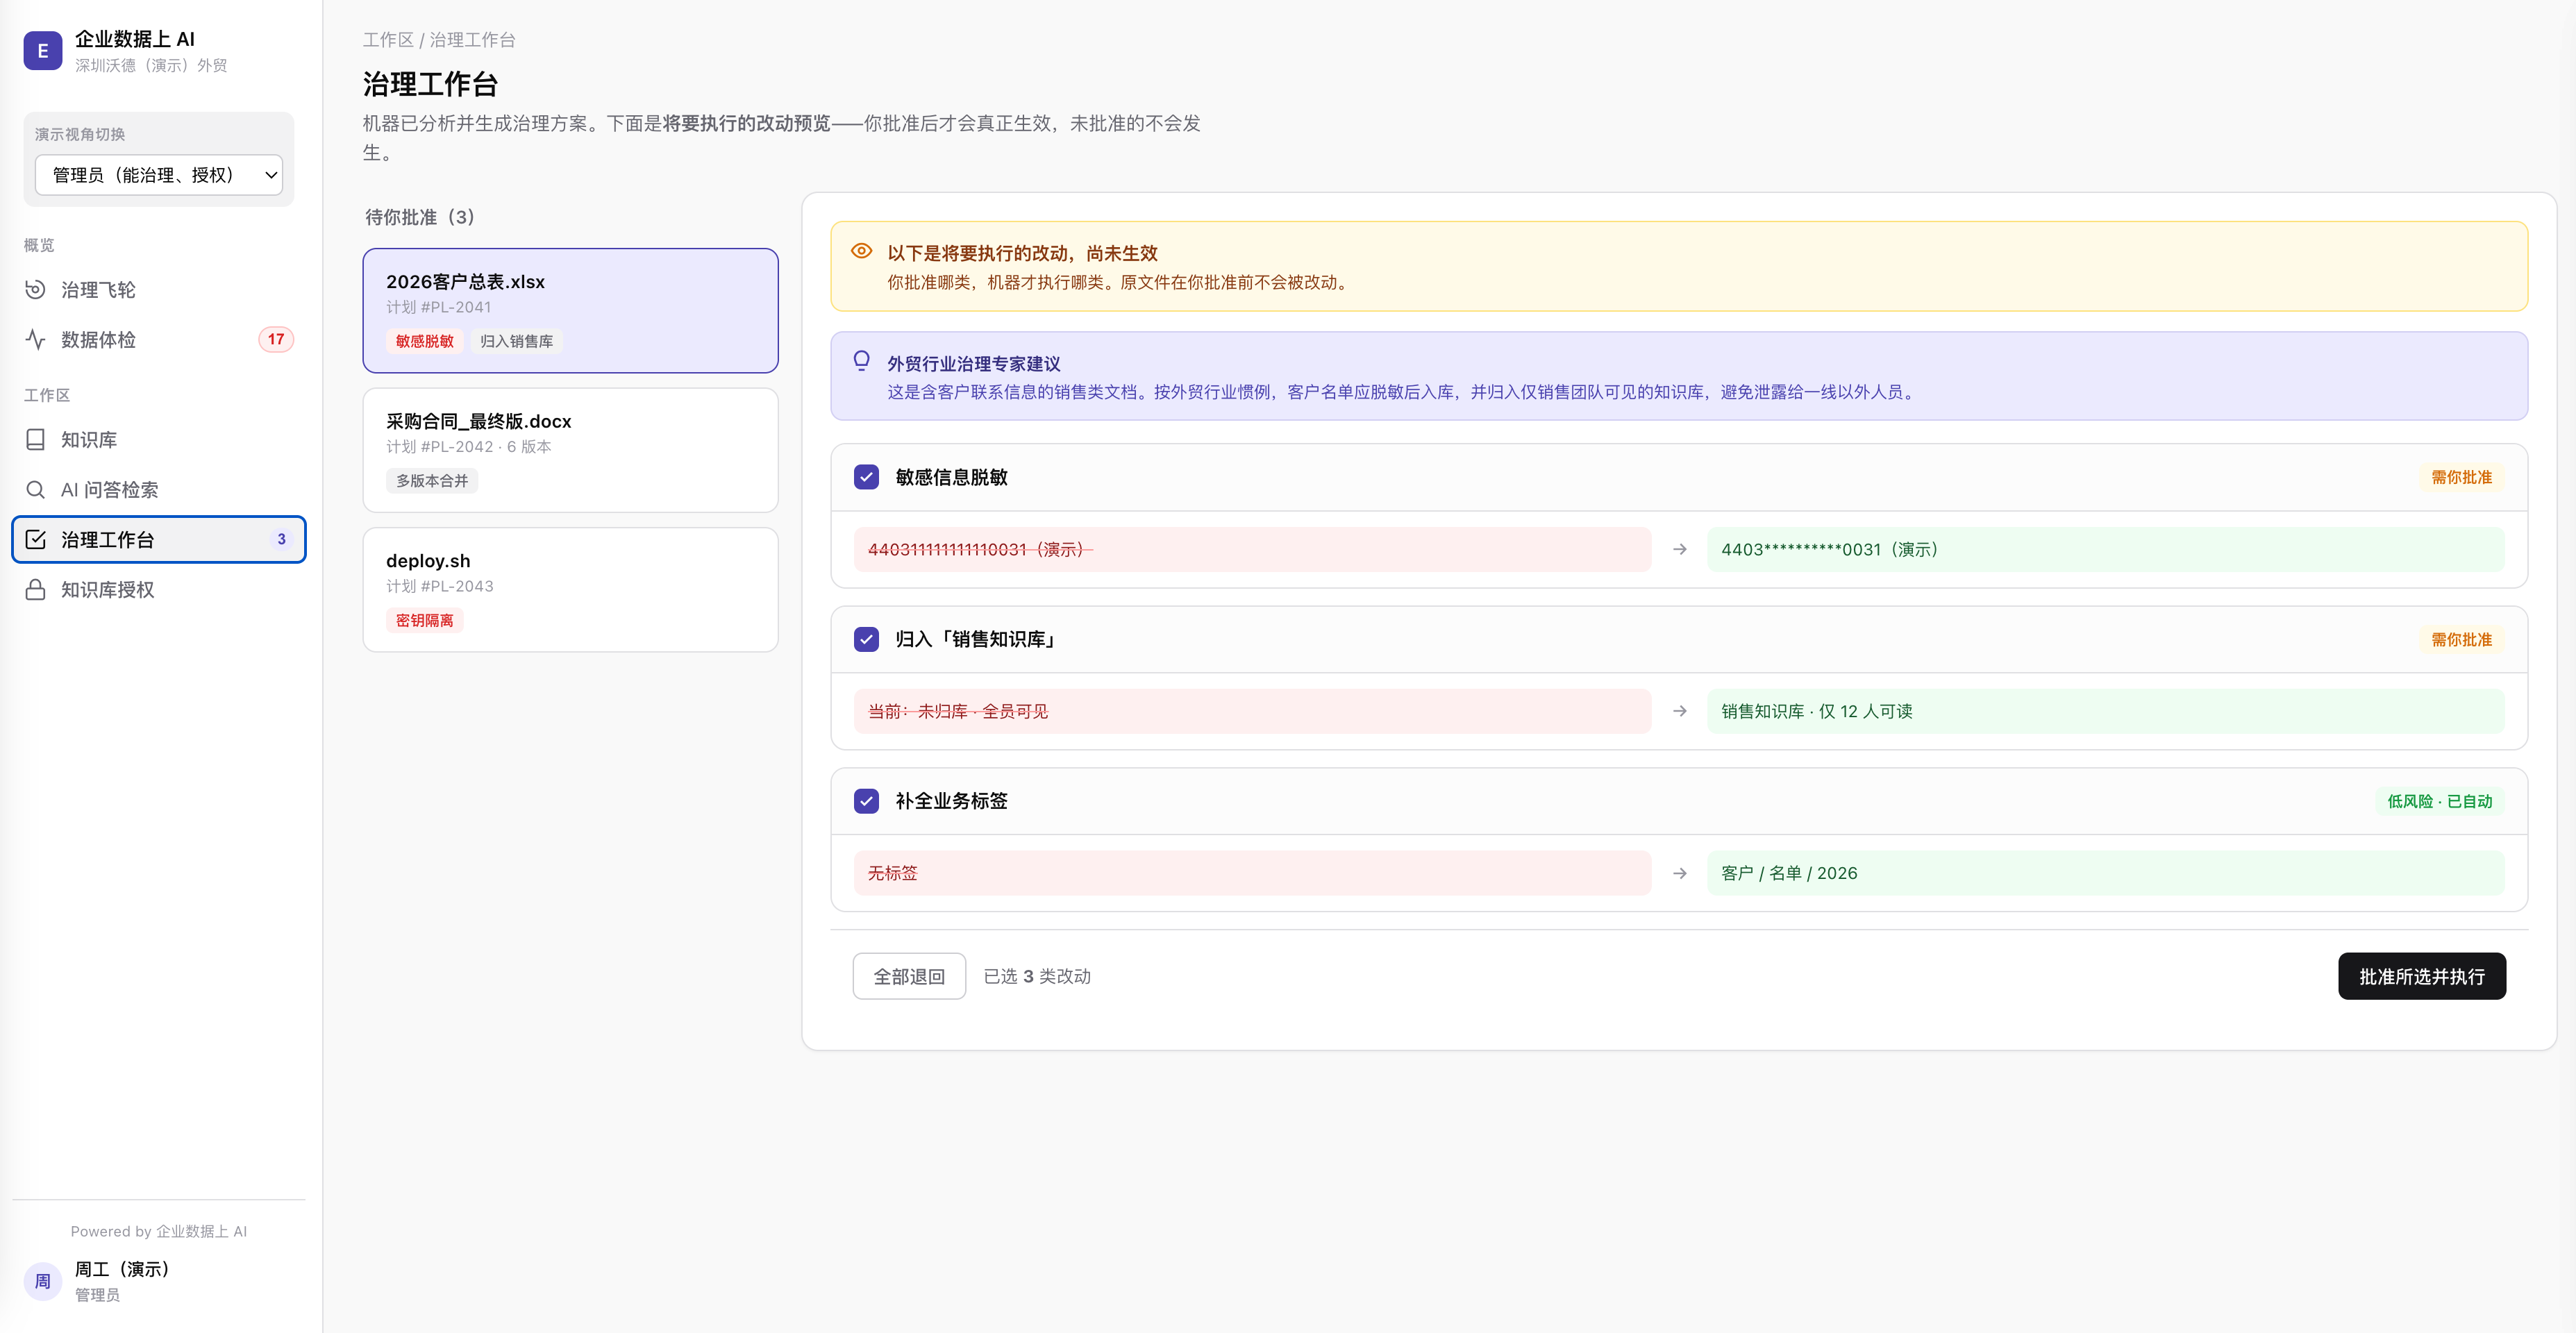
治理状态、任务结果、审核与授权流程
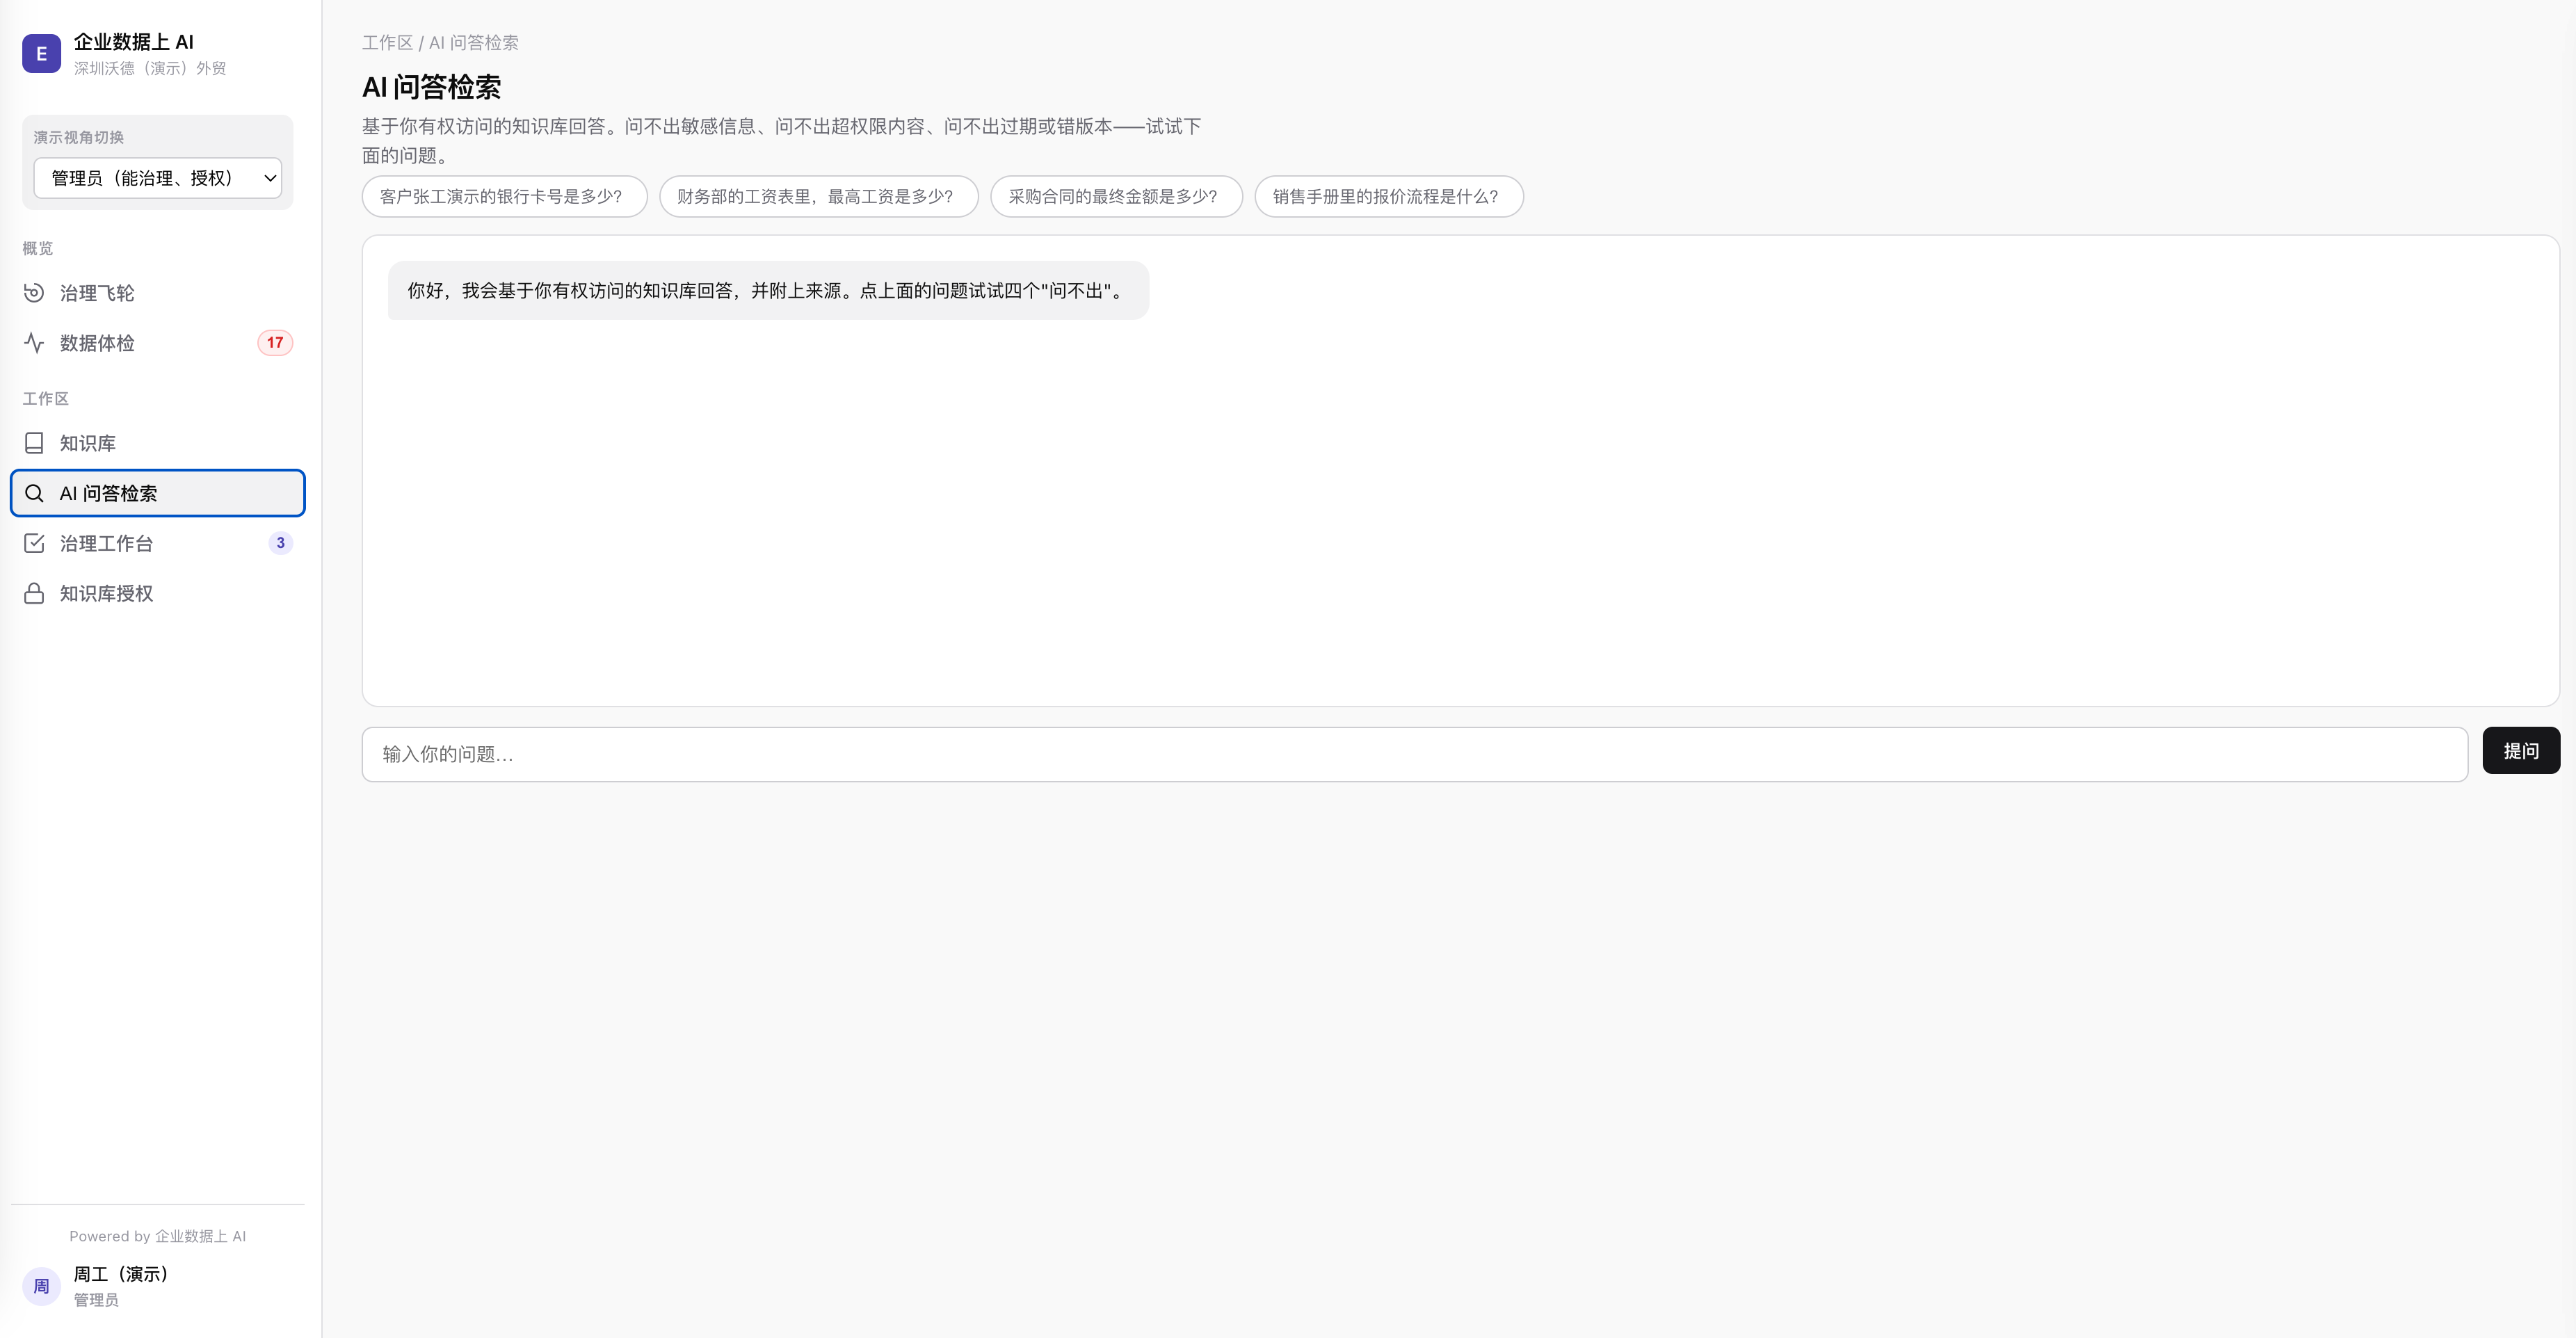
权限过滤检索、证据引用、流式回答
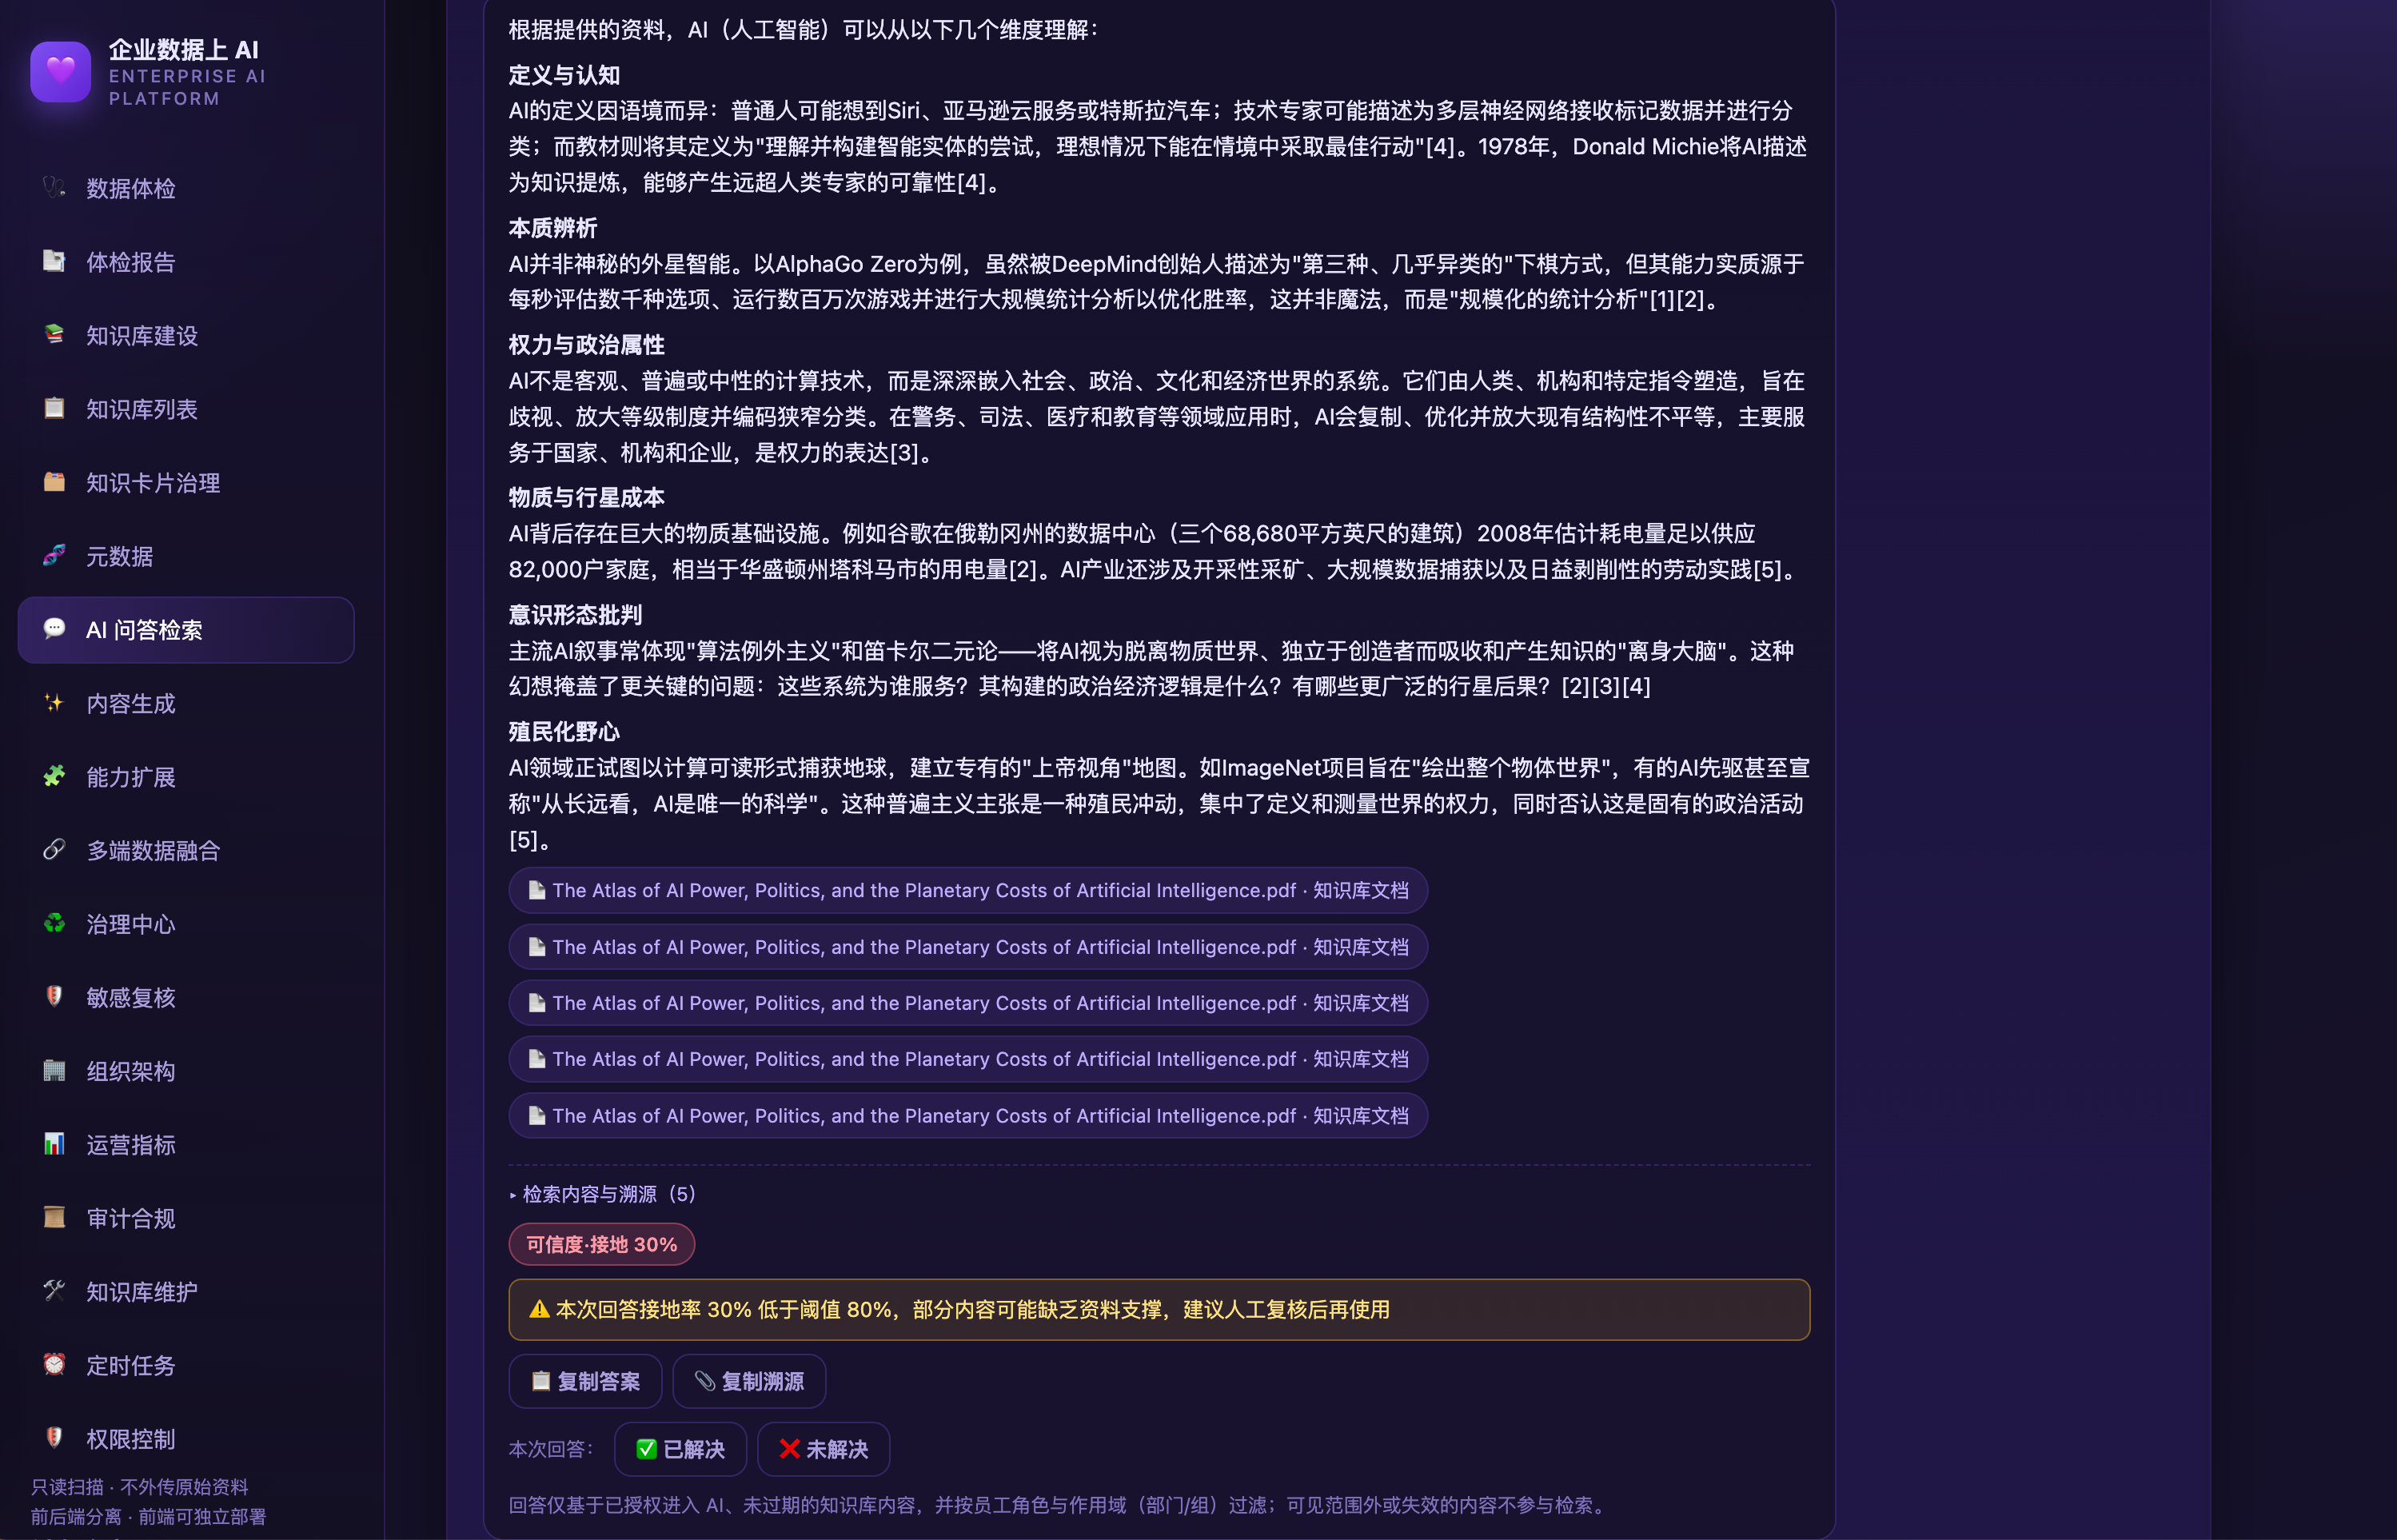
权限过滤检索、证据引用、流式回答
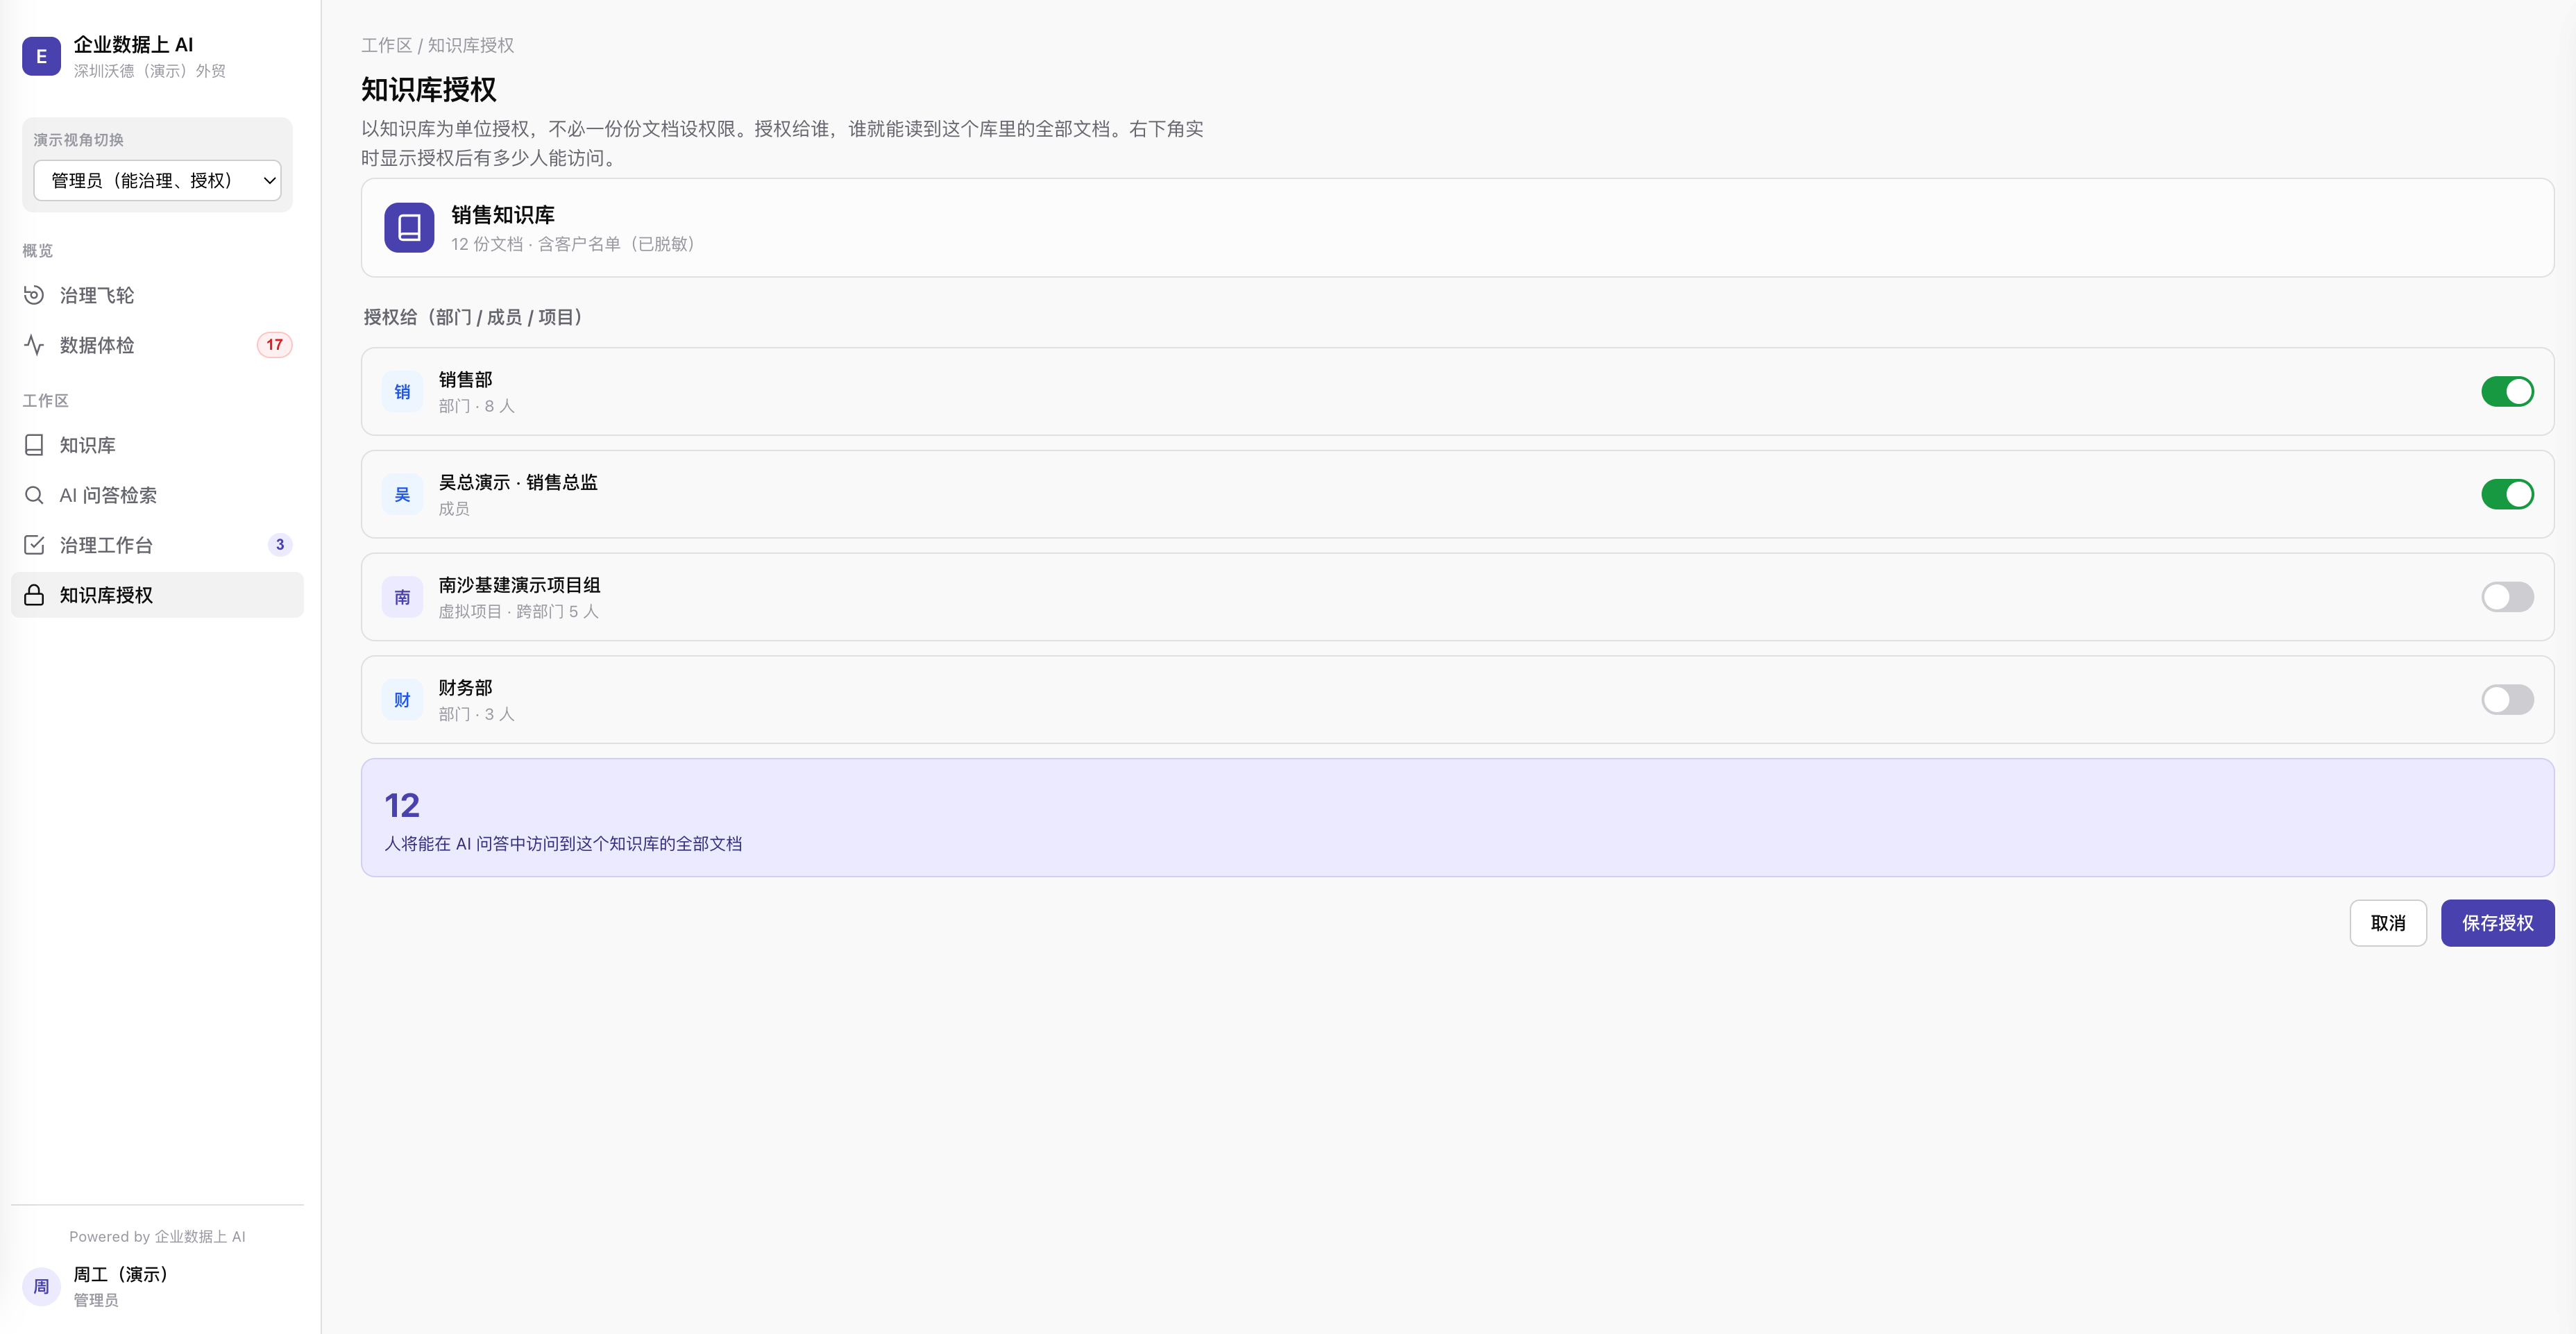
组织权限、AI 可见域、运行指标
05 / OUTCOMES
工程成果
- 形成从资料体检到授权检索的完整功能链路
- 把敏感风险处理和权限控制融入知识使用流程
- 实现模块化、可扩展的 AI 应用工程实践
06 / OWNERSHIP
我的工作与贡献
- 独立完成产品定位与需求抽象,确立“AI-Ready 数据治理层”而非通用聊天机器人的产品方向。
- 设计以 GovernanceRun 为核心的事件驱动状态机,衔接采集、元数据、体检、分析、执行、审核和授权。
- 构建非破坏性治理、敏感信息准入、RBAC 与 AI 可见域,以及证据溯源的 RAG 问答链路。
- 实现模块化后端、管理控制台与部署流程,支持按需切换消息、向量与模型能力。
07 / REFLECTION
技术与产品思考
AI 应用的可靠性不只取决于模型能力,更取决于数据质量、组织权限和知识更新机制。治理不是一次性清洗,而是可持续运行的业务过程。